Construir el puente en el laboratorio
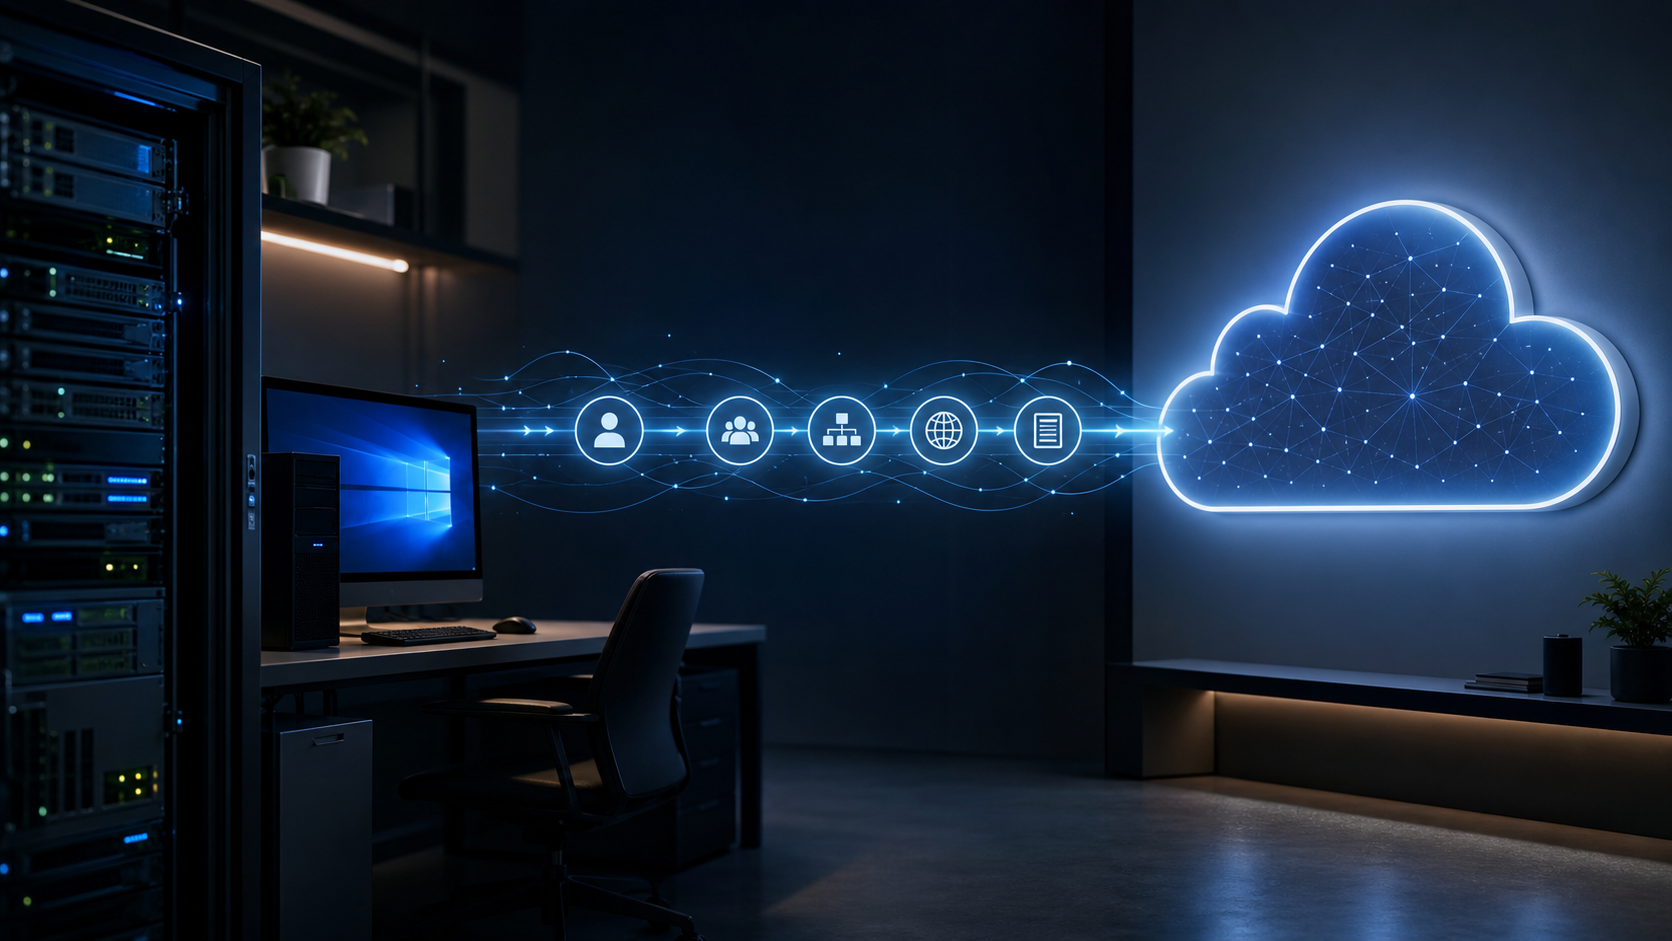
Comencé con Windows Server, Active Directory, DNS, unidades organizativas, usuarios, grupos y políticas dentro del laboratorio. Solo después de que el dominio local tuvo una estructura que podía explicar conecté el entorno de identidad con Azure, convirtiendo el proyecto en un puente práctico entre los servicios de directorio tradicionales y la identidad en la nube.
La identidad es infraestructura
Las fallas de autenticación pueden parecer problemas de aplicación, red, DNS o tiempo. El laboratorio hace visibles esas dependencias.
Construir primero la base local
Los servicios de dominio, DNS, la estructura organizativa, los grupos y las políticas deben comprenderse localmente antes de añadir un puente con la nube.
Probar la recuperación, no solo la instalación
Una conexión exitosa es solo el comienzo. Los ejercicios útiles incluyen confianza rota, fallas de resolución de nombres, credenciales vencidas y restauración segura del servicio.
Las dependencias finalmente se hicieron visibles
La identidad híbrida hizo imposible tratar la autenticación como una función aislada. El DNS, la sincronización de hora, la conectividad de red, los permisos, el estado de sincronización y el ciclo de vida de los usuarios afectaban el resultado. Recrear esas fallas en el laboratorio mostró por qué un problema de inicio de sesión a menudo comienza en un lugar que no parece relacionado con la identidad.
Seguir una identidad desde su creación hasta su eliminación
Un laboratorio de identidad útil debe abarcar más que crear un usuario y confirmar un inicio de sesión exitoso. Sigo la cuenta durante su ubicación organizativa, pertenencia a grupos, aplicación de políticas, sincronización, autenticación, cambios de acceso y eliminación final. Cada etapa revela una dependencia distinta y otra oportunidad para que la configuración se desvíe.
Probar fallas es donde la arquitectura se vuelve comprensible. Una respuesta DNS incorrecta, una diferencia de hora, un servicio de sincronización deshabilitado, una credencial vencida o una relación de confianza rota pueden producir síntomas similares para el usuario. Reproducir esas condiciones de forma segura me enseña qué registros inspeccionar, qué supuestos verificar y cómo restaurar el acceso sin reducir la seguridad del entorno.
El puente hacia Azure también hace más importante la disciplina del ciclo de vida. Los objetos locales y en la nube necesitan propiedad, nombres, alcance de sincronización y comportamiento de desactivación claros. El proyecto tiene éxito cuando puedo explicar no solo cómo una identidad llega a la nube, sino qué debe ocurrir cuando cambia un rol, se pierde un dispositivo o el acceso debe eliminarse rápida y completamente.