De una sola red a varias zonas de confianza
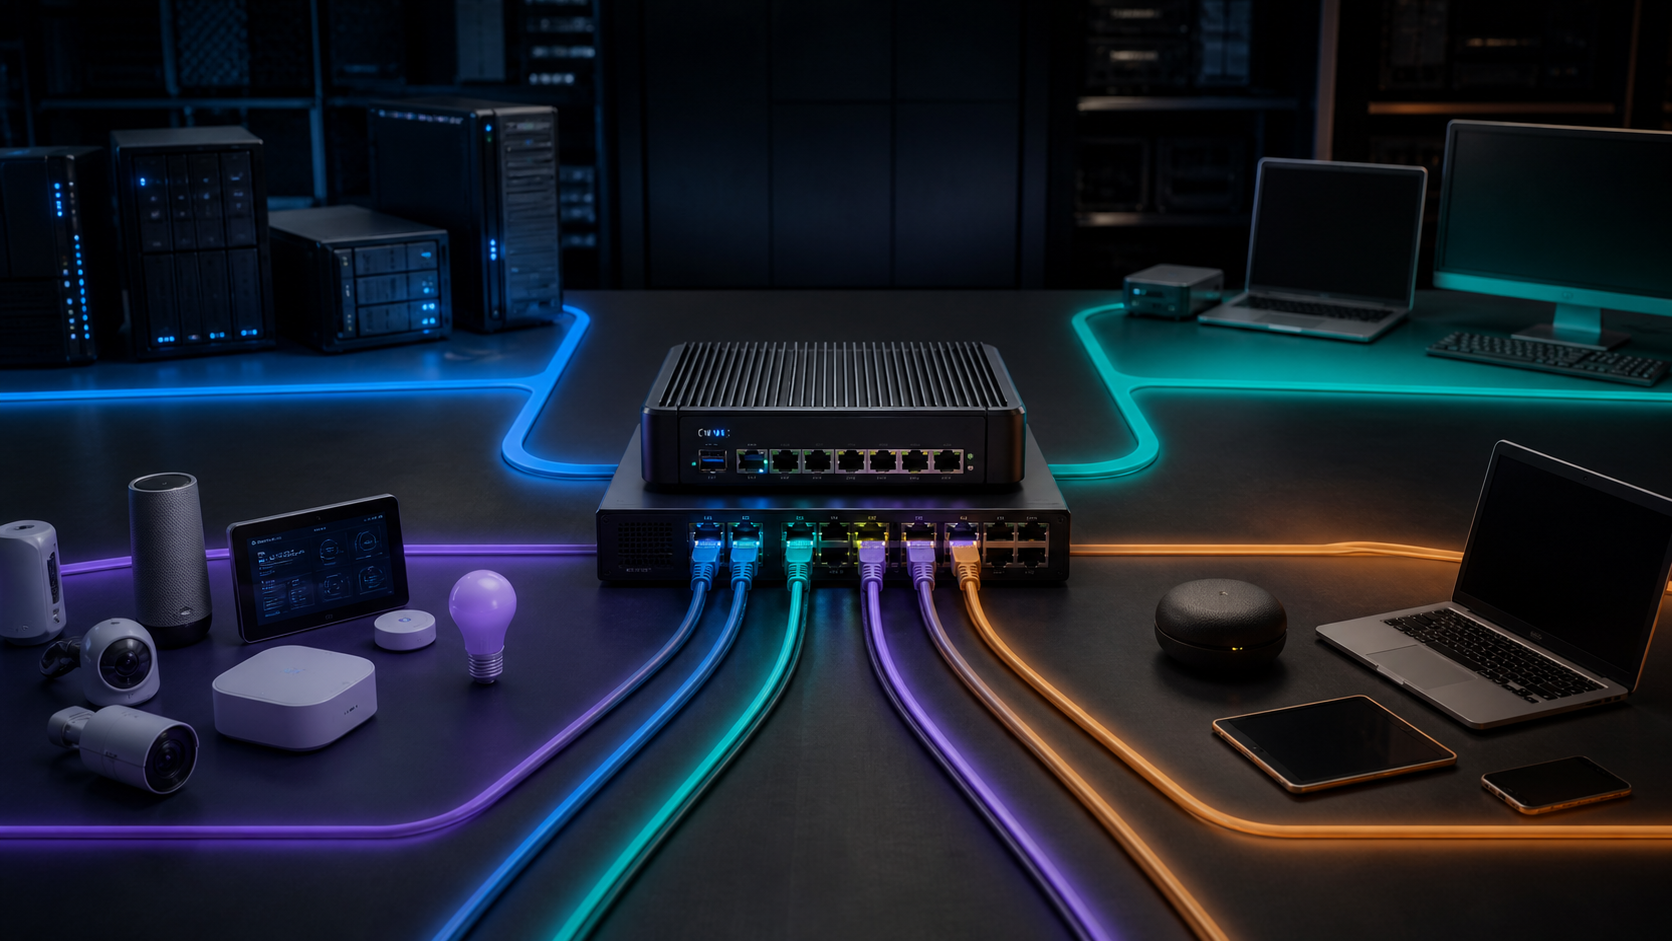
La red original era cómoda porque todo podía comunicarse con todo. También era difícil de comprender. Usé pfSense y switches compatibles con VLAN para separar servidores, administración confiable, clientes cotidianos, dispositivos IoT y acceso de invitados según lo que cada grupo realmente necesitaba alcanzar.
Comenzar con confianza, no con números
Los identificadores VLAN y las subredes vienen después. Primero decide qué sistemas comparten un contexto de seguridad y qué rutas de comunicación son realmente necesarias.
Las reglas deben describir la intención
Una regla que funciona pero no se puede explicar es deuda técnica futura. Los nombres, comentarios, registros y diagramas deben hacer comprensible la política durante el próximo incidente.
Verificar toda la ruta
Cuando falla la conectividad, revisa el etiquetado, direccionamiento, puertas de enlace, rutas, estado del firewall, DNS y la ruta de retorno. Las capturas de paquetes reemplazan las suposiciones con evidencia.
La ruta de retorno enseñó la lección más difícil
Un dispositivo puede tener la dirección correcta y aun así fallar porque el etiquetado, la puerta de enlace, el estado, el DNS o la ruta de regreso son incorrectos. Resolver esas fallas convirtió las capturas de paquetes y los registros del firewall en parte del proceso normal. La segmentación dejó de ser solo crear VLAN y pasó a demostrar cada ruta permitida y denegada.
Diseñar el acceso como una conversación
Para cada zona intento describir la conversación prevista en lenguaje sencillo antes de escribir una regla. Una estación administrativa puede gestionar servidores, un servicio de monitoreo puede recopilar métricas y un dispositivo IoT puede alcanzar solamente DNS, hora y un conjunto pequeño de destinos en internet. Todo lo que quede fuera de esa descripción comienza denegado.
Este enfoque hace que el diagnóstico sea más deliberado. Puedo seguir una conexión desde la interfaz de origen por su etiqueta VLAN, dirección, puerta de enlace, estado del firewall, destino y ruta de regreso. Si el tráfico falla, cada punto aporta evidencia. Si tiene éxito de forma inesperada, la misma ruta muestra qué regla o alias es demasiado amplio.
La segmentación nunca termina por completo porque los servicios y las relaciones de confianza cambian. La parte sostenible es el proceso de revisión: usar alias descriptivos, registrar límites importantes, eliminar excepciones temporales y volver a evaluar si una ruta permitida sigue siendo necesaria. El resultado no es solamente tener más redes, sino un entorno donde cada acceso tiene una razón que puede auditarse.